이 누리집은 대한민국 공식 전자정부 누리집입니다.

해킹 당한 원인, 1위는?
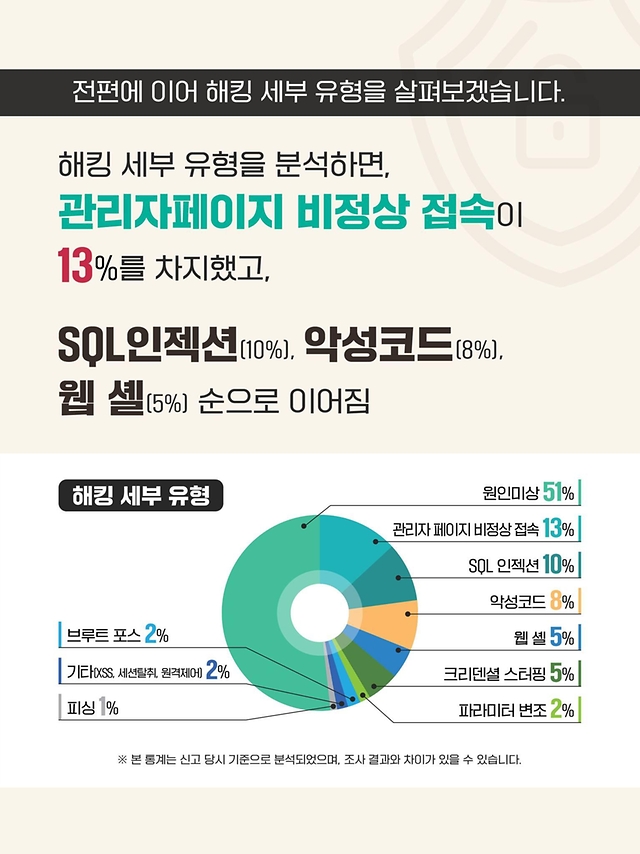
해킹 세부 유형을 분석하면, 관리자페이지 비정상 접속이 13%를 차지했고, SQL인젝션(10%), 악성코드(8%), 웹 셸(5%) 순으로 이어짐.
(해킹 세부 유형)
원인미상 51%
관리자 페이지 비정상 접속 13%
SQL 인젝션 10%
악성코드 8%
웹 셸 5%
크리덴셜 스터핑 5%
파라미터 변조 2%
브루트 포스 2%
기타(XSS, 세션탈취, 원격제어) 2%
피싱 1%
※ 본 통계는 신고 당시 기준으로 분석되었으며, 조사 결과와 차이가 있을 수 있습니다.
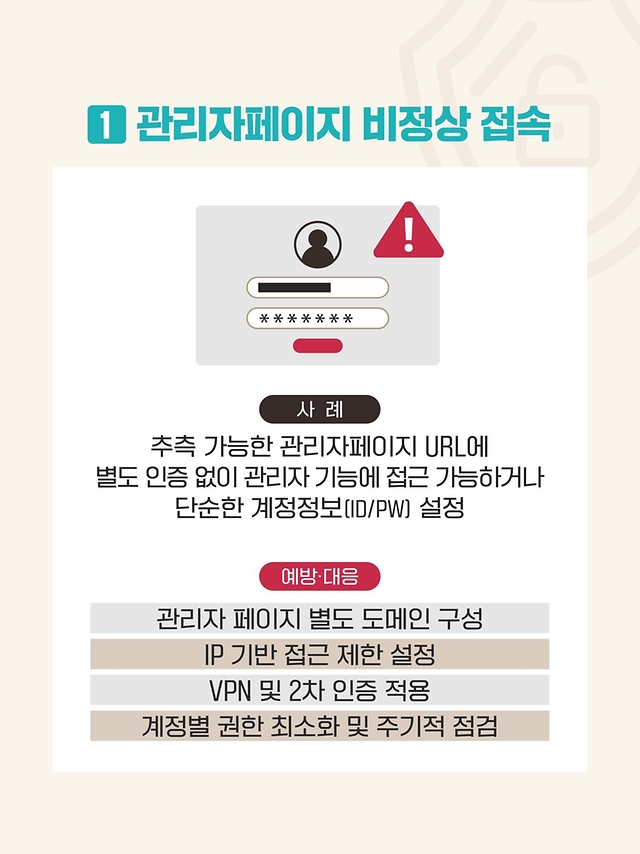
1. 관리자페이지 비정상 접속 사례
추측 가능한 관리자페이지 URL에 별도 인증 없이 관리자 기능에 접근 가능하거나 단순한 계정정보[ID/PW] 설정.
<예방·대응>
· 관리자 페이지 별도 도메인 구성.
· IP 기반 접근 제한 설정.
· VPN 및 2차 인증 적용.
· 계정별 권한 최소화 및 주기적 점검.
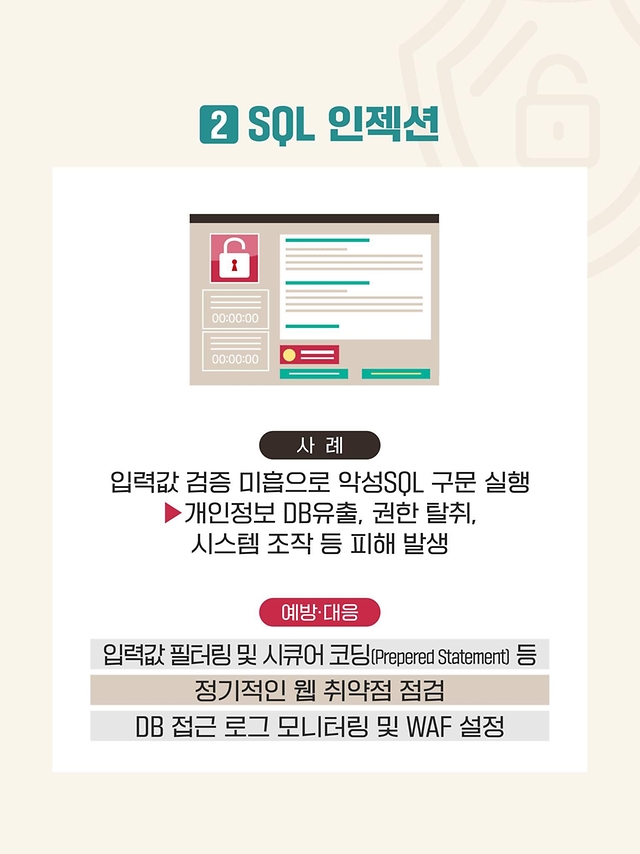
2. SQL 인젝션 사례
입력값 검증 미흡으로 악성SQL 구문 실행.
→ 개인정보 DB유출, 권한 탈취, 시스템 조작 등 피해 발생.
<예방·대응>
· 입력값 필터링 및 시큐어 코딩(Prepered Statement) 등.
· 정기적인 웹 취약점 점검.
· DB 접근 로그 모니터링 및 WAF 설정.
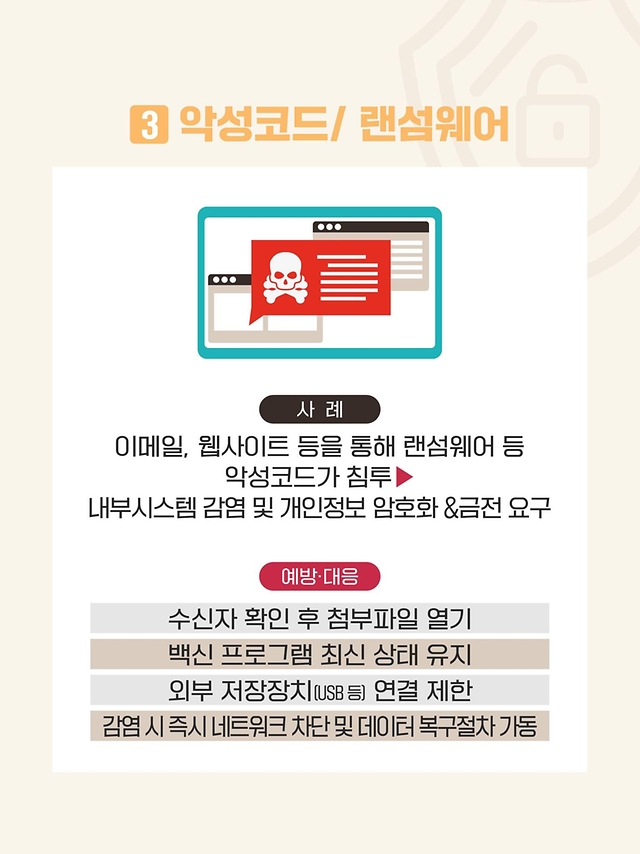
3. 악성코드/ 랜섬웨어 사례
이메일, 웹사이트 등을 통해 랜섬웨어 등 악성코드가 침투.
→ 내부시스템 감염 및 개인정보 암호화 & 금전 요구.
<예방·대응>
· 수신자 확인 후 첨부파일 열기.
· 백신 프로그램 최신 상태 유지.
· 외부 저장장치(USB 등) 연결 제한.
· 감염 시 즉시 네트워크 차단 및 데이터 복구절차 가동.
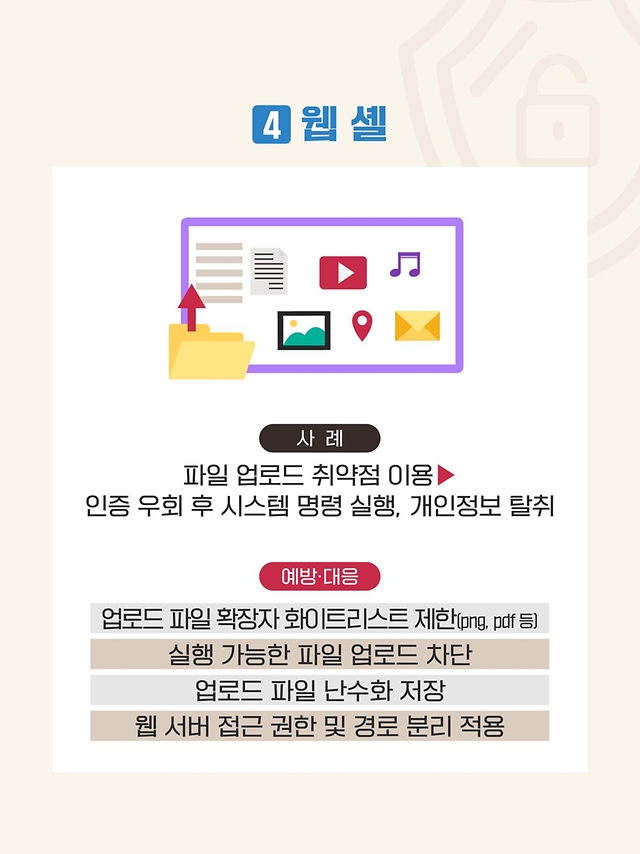
4. 웹 셸 사례
파일 업로드 취약점 이용.
→ 인증 우회 후 시스템 명령 실행, 개인정보 탈취.
<예방·대응>
· 업로드 파일 확장자 화이트리스트 제한(png, pdf 등).
· 실행 가능한 파일 업로드 차단.
· 업로드 파일 난수화 저장.
· 웹 서버 접근 권한 및 경로 분리 적용.
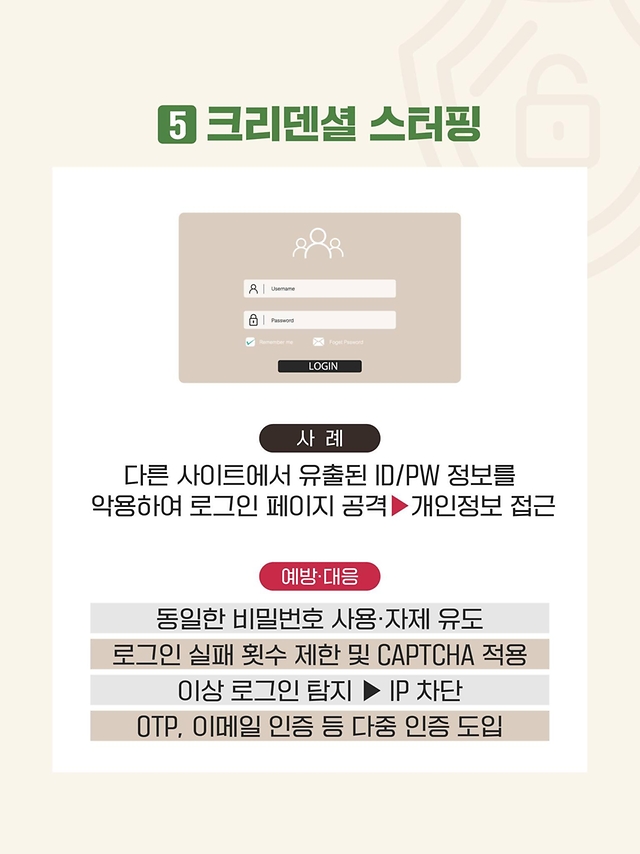
5. 크리덴셜 스터핑 사례
다른 사이트에서 유출된 ID/PW 정보를 악용하여 로그인 페이지 공격.
→ 개인정보 접근.
<예방·대응>
· 동일한 비밀번호 사용·자제 유도.
· 로그인 실패 횟수 제한 및 CAPTCHA 적용.
· 이상 로그인 탐지 ▶ IP 차단.
· OTP, 이메일 인증 등 다중 인증 도입.
☞ 업무과실로 개인정보 유출된 사례 확인하기
 이 자료는 텍스트에 한하여 공공누리 제4유형(출처표시+상업적 이용금지+변경금지)의 조건에 따라 이용할 수 있습니다.
문의처 : 문화체육관광부 정책포털과
| 뉴스 |
|
|---|---|
| 멀티미디어 |
|
| 브리핑룸 |
|
| 정책자료 |
|
| 정부기관 SNS |
|
※ 브리핑룸 보도자료는 각 부·처·기관으로부터 연계로 자동유입되는 자료로 보도자료에 포함된 연락처로 문의
※ 전문자료와 전자책의 이용은 각 자료를 발간한 해당 부처로 문의
- 제37조(출처의 명시)
- ① 이 관에 따라 저작물을 이용하는 자는 그 출처를 명시하여야 한다. 다만, 제26조, 제29조부터 제32조까지,
제34조 및 제35조의2의 경우에는 그러하지 아니하다. <개정 2011. 12. 2.> - ② 출처의 명시는 저작물의 이용 상황에 따라 합리적이라고 인정되는 방법으로 하여야 하며, 저작자의 실명
또는 이명이 표시된 저작물인 경우에는 그 실명 또는 이명을 명시하여야 한다.
- 제138조(벌칙)
- 다음 각 호의 어느 하나에 해당하는 자는 500만원 이하의 벌금에 처한다. <개정 2011. 12. 2.>
- 1. 제35조제4항을 위반한 자
- 2. 제37조(제87조 및 제94조에 따라 준용되는 경우를 포함한다)를 위반하여 출처를 명시하지 아니한 자
- 3. 제58조제3항(제63조의2, 제88조 및 제96조에 따라 준용되는 경우를 포함한다)을 위반하여 저작재산권자의 표지를 하지 아니한 자
- 4. 제58조의2제2항(제63조의2, 제88조 및 제96조에 따라 준용되는 경우를 포함한다)을 위반하여 저작자에게 알리지 아니한 자
- 5. 제105조제1항에 따른 신고를 하지 아니하고 저작권대리중개업을 하거나, 제109조제2항에 따른 영업의 폐쇄명령을 받고 계속 그 영업을 한 자 [제목개정 2011. 12. 2.]
이전다음기사
다음기사비영리법인·가상자산거래소, 가상자산 매도 가능정책브리핑 게시물 운영원칙에 따라 다음과 같은 게시물은 삭제 또는 계정이 차단 될 수 있습니다.
- 1. 타인의 메일주소, 전화번호, 주민등록번호 등의 개인정보 또는 해당 정보를 게재하는 경우
- 2. 확인되지 않은 내용으로 타인의 명예를 훼손시키는 경우
- 3. 공공질서 및 미풍양속에 위반되는 내용을 유포하거나 링크시키는 경우
- 4. 욕설 및 비속어의 사용 및 특정 인종, 성별, 지역 또는 특정한 정치적 견해를 비하하는 용어를 게시하는 경우
- 5. 불법복제, 바이러스, 해킹 등을 조장하는 내용인 경우
- 6. 영리를 목적으로 하는 광고 또는 특정 개인(단체)의 홍보성 글인 경우
- 7. 타인의 저작물(기사, 사진 등 링크)을 무단으로 게시하여 저작권 침해에 해당하는 글
- 8. 범죄와 관련있거나 범죄를 유도하는 행위 및 관련 내용을 게시한 경우
- 9. 공인이나 특정이슈와 관련된 당사자 및 당사자의 주변인, 지인 등을 가장 또는 사칭하여 글을 게시하는 경우
- 10. 해당 기사나 게시글의 내용과 관련없는 특정 의견, 주장, 정보 등을 게시하는 경우
- 11. 동일한 제목, 내용의 글 또는 일부분만 변경해서 글을 반복 게재하는 경우
- 12. 기타 관계법령에 위배된다고 판단되는 경우
- 13. 수사기관 등의 공식적인 요청이 있는 경우